Фейковые ChatGPT и Claude заражают ПК: как мошенники обходят защиту Windows

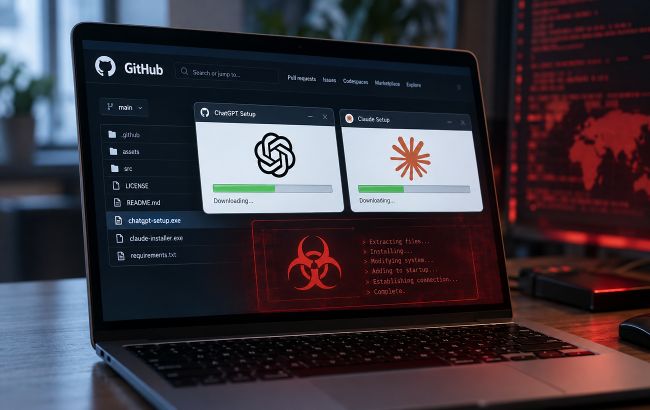 Мошенники распространяют вирусы под видом популярных ИИ-приложений (коллаж: РБК-Украина)
Эксперты по кибербезопасности разоблачили масштабную кампанию под названием Yoba, в рамках которой хакеры распространяют поддельные приложения ChatGPT и Claude через GitHub и рекламную выдачу Google.
Об этом сообщает РБК-Украина со ссылкой на отчет Check Point Research.
Как работает схема заражения через фейковые приложения?
Пользователи, которые ищут десктопные версии популярных ИИ-сервисов, могут наткнуться на поддельные сайты и GitHub-репозитории с названиями типа GPT-5.6 Sol или Claude Opus.
Из-за SEO отравления мошеннические ссылки попадают в верхние позиции Google и выглядят как подлинные результаты поиска.
Особенности атаки:
Подписанный инсталлятор: загруженный ZIP-архив содержит подлинный и цифровой подписанный файл Setup.exe от OpenAI или Anthropic, которому доверяет Windows.
Подгрузка DLL (DLL sideloading): вместе с легитимным файлом архив содержит вредоносную библиотеку winmm.dll, которая запускается автоматически во время установки.
Скрытый майнер: в большинстве случаев вредоносная программа устанавливает криптомайнер XMRig, который работает через сеть Tor. Чтобы не привлекать внимания, он прекращает майнинг, когда пользователь работает за компьютером.
Управление через Telegram: вредоносная программа получает команды через Telegram-каналы и зашифрованные DNS-запросы. В то же время, она избегает заражения компьютеров с клавиатурными раскладками стран СНГ, кроме Украины.
Не пропустит : В 10 раз эффективнее против багов: Google развернула флагманский ИИ Gemini 4 Carbon
Как защитить компьютер от опасности?
Поскольку установщики используют подлинные цифровые подписи разработчиков, стандартные предупреждения системы безопасности могут не сработать.
Специалисты советуют загружать официальные приложения исключительно из проверенных источников - например, страницы [claude.com/download] (https://claude.com/download) или официального магазина Microsoft Store.
Если вы уже загрузили подозрительный архив из GitHub, не следует его открывать.
В случае случайного запуска установщика эксперты рекомендуют:
- немедленно отсоединить компьютер от интернета;
- проверить наличие папки WMProcess в директории ProgramData и подозрительных запланированных задач;
- провести полное сканирование системы лицензионным антивирусным ПО.