Хакеры больше не нужны: ИИ-модели научились самостоятельно взламывать гаджеты

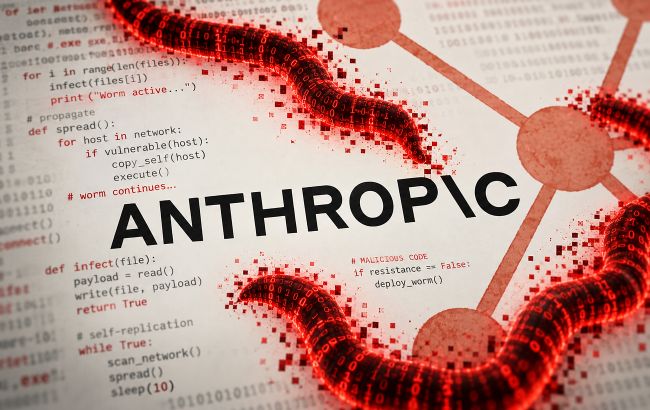 Новая эра киберрисков уже наступила (коллаж: РБК-Украина)
Малые ИИ-модели могут научиться самостоятельно копироваться и адаптироваться к новым условиям, создавая риск появления цифровых угроз, похожих на компьютерные вирусы-черви.
Об этом информирует РБК-Украина, ссылаясь на масштабное исследование Anthropic.
Как работают весово-ориентированные репликаторы в интернете вещей (IoT)?
В отличие от классического вредоносного ПО, нуждающегося в мощных серверах, будущие ИИ-репликаторы могут использовать ресурсы обычных гаджетов.
Сеть нескольких недорогих устройств (например, Android TV-боксов или умной бытовой техники) способна обеспечить совокупную память для запуска квантованных моделей.
Процесс автономного распространения состоит из нескольких последовательных этапов.
Каких именно?
Поиск целей и уязвимостей: сканирование сети для обнаружения незащищенных подключенных устройств.
Получение доступа: использование слабых мест в настройках или стандартных протоколов связи.
Развертывание среды: перенос весов модели непосредственно на зараженное оборудование и запуск инфраструктуры выводов (inference).
Дальнейшее распространение: переход к следующим ходам в сети.
Хотя современные модели все еще могут допускать ошибки при объединении этих шагов в единую непрерывную цепочку, темпы роста их автономности свидетельствуют о том, что барьер для создания таких систем может быть преодолен уже в ближайшее время.
Читайте больше: Новая кибератака на Украину: хакеры заставили ИИ похитить данные более 600 тысяч человек
Адаптивность, быстрота распространения и защита сетей
Главное отличие ИИ-репликаторов от устаревших ботнетов заключается в их гибкости.
Они не жестко привязаны к конкретной архитектуре устройства, а
- способны самостоятельно анализировать незнакомые программные среды,
- исправлять ошибки настройки,
- адаптироваться к условиям работы благодаря возможности вести рабочие заметки и передавать накопленный опыт следующим поколениям копий.
Со всем тем эксперты отмечают: такое распространение будет иметь свои ограничения.
Из-за ограниченных ресурсов оборудования процесс репликации будет относительно медленным (скорость обработки токенов на слабых устройствах низкая), а передача больших файлов весов модели будет оставлять заметные аномалии в интернет-трафике.
Для защиты инфраструктуры производителям техники и провайдерам придется применить ряд решений, а именно:
- существенно повысить стандарты кибербезопасности по умолчанию,
- устранить уязвимые стандартные пароли,
- ввести более эффективный мониторинг аномальной активности сети.