GPT-6 Cyber обнаружила опасную уязвимость Java: под угрозой NASA и тысячи компаний

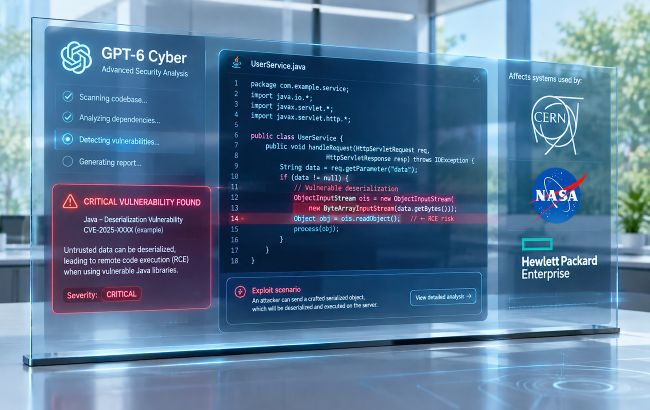 ИИ обнаружил опасный баг в популярном языке программирования Java (коллаж: РБК-Украина)
В языке программирования Java, используемом государственными учреждениями и около 90 процентов компаний из списка Fortune 500, проявили опасную уязвимость. Найти ее помогла специальная модель GPT-6 Cyber от OpenAI, а сама ошибка потенциально позволяет хакерам получить доступ к критически важным системам.
Об этом сообщает РБК-Украина со ссылкой на The York Times.
Как работает ошибка Java4Shell и чем она опасна?
Проблему нашел исследователь безопасности Кванг Луонг при анализе декодера base64 - стандартного алгоритма, превращающего двоичные данные в текстовый формат.
Выяснилось, что в определенных условиях система некорректно обрабатывает специфическую комбинацию из 64 символов "A" и знака равенства в конце.
Используя ИИ, команда Calif смогла эксплуатировать этот сбой для повреждения данных в памяти компьютера и захвата контроля над системой.
Специалисты подтвердили угрозу, успешно проведя тестовую атаку на Keycloak - популярную систему для управления входом в сервисы и учетными записями. Ее используют тысячи организаций, в том числе CERN, NASA и Hewlett Packard.
Журналисты независимо проверили демонстрацию атаки и выяснили, что на ее проведение нужно меньше часа.
Oracle уже выпустила исправление уязвимости, а агентство по кибербезопасности и защите инфраструктуры США (CISA) призвало организации как можно быстрее установить обновление.
Хотя превратить эту ошибку в масштабную атаку непросто и у разработчиков есть время отреагировать, риск будет оставаться актуальным еще 5-10 лет для устаревших систем, не получающих регулярных обновлений.
Читайте больше: Удары ВСУ по дата-центрам обострили дефицит в РФ: бизнес ищет серверы за рубежом
Новая эпоха "хакеров-кентавров"
Случай Java4Shell стал уже вторым громким открытием стартапа Calif с помощью инструментов OpenAI за последние несколько недель.
Ранее специалисты аналогичным образом обнаружили серьезные уязвимости в языке программирования PHP, на котором работает около 70 процентов всех сайтов в интернете.
Генеральный директор Calif Тай Зуонг отмечает: генеративные модели радикально изменяют скорость работы как киберспециалистов, так и злоумышленников.
Задачи, на которые у крупных подразделений раньше уходили месяцы, теперь решаются небольшими группами в считанные часы.
Пока технология все еще нуждается в контроле со стороны опытных специалистов, однако ситуация стремительно меняется.
"Я не знаю, сколько времени у нас осталось, возможно, три месяца, возможно, три года. Но сейчас лучший хакер - это хакер-кентавр", - подытожил Зуонг.