GPT-6 Cyber знайшла небезпечну вразливість Java: під загрозою NASA та тисячі компаній

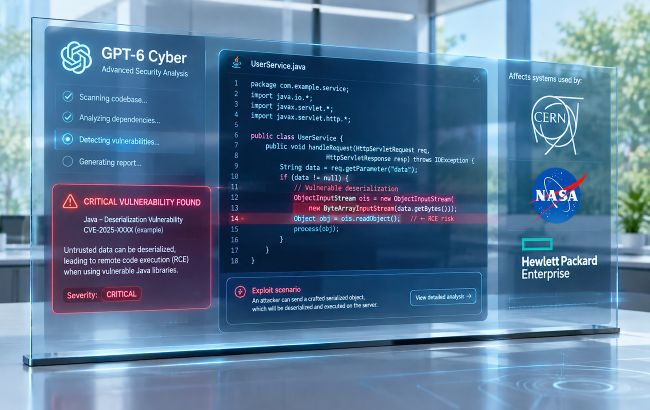 ШІ виявив небезпечний баг у популярній мові програмування Java (колаж: РБК-Україна)
У мові програмування Java, яку використовують державні установи та близько 90 відсотків компаній зі списку Fortune 500, виявили небезпечну вразливість. Її знайти допомогла спеціальна модель GPT-6 Cyber від OpenAI, а сама помилка потенційно дозволяє хакерам отримати доступ до критично важливих систем.
Про це повідомляє РБК-Україна з посиланням на The York Times.
Як працює помилка Java4Shell і чим вона небезпечна?
Проблему знайшов дослідник безпеки Кванг Луонг під час аналізу декодера base64 - стандартного алгоритму, який перетворює двійкові дані на текстовий формат.
З'ясувалося, що за певних умов система некоректно обробляє специфічну комбінацію з 64 символів "A" та знака рівності у кінці.
Використовуючи ШІ команда Calif змогла експлуатувати цей збій для пошкодження даних у пам'яті комп'ютера та захоплення контролю над системою.
Фахівці підтвердили загрозу, успішно провівши тестову атаку на Keycloak - популярну систему для керування входом у сервіси та обліковими записами. Її використовують тисячі організацій, зокрема CERN, NASA та Hewlett Packard.
Журналісти незалежно перевірили демонстрацію атаки й з’ясували, що на її проведення потрібно менше ніж годину.
Oracle уже випустила виправлення вразливості, а Агенція з кібербезпеки та захисту інфраструктури США (CISA) закликала організації якнайшвидше встановити оновлення.
Хоча перетворити цю помилку на масштабну атаку непросто й розробники мають час відреагувати, ризик залишатиметься актуальним ще 5-10 років для застарілих систем, які не отримують регулярних оновлень.
Читайте більше: Удари ЗСУ по дата-центрах загострили дефіцит у РФ: бізнес шукає сервери за кордоном
Нова епоха "хакерів-кентаврів"
Випадок із Java4Shell став уже другим гучним відкриттям стартапу Calif за допомогою інструментів OpenAI за останні кілька тижнів.
Раніше фахівці аналогічним чином виявили серйозні вразливості в мові програмування PHP, на якій працює близько 70 відсотків усіх сайтів в інтернеті.
Генеральний директор Calif Тай Зуонг наголошує: генеративні моделі радикально змінюють швидкість роботи як кіберфахівців, так і зловмисників.
Завдання, на які у великих підрозділів раніше йшли місяці, тепер вирішуються невеликими групами за лічені години.
Наразі технологія все ще потребує контролю з боку досвідчених фахівців, проте ситуація стрімко змінюється.
"Я не знаю, скільки часу в нас залишилося, можливо, три місяці, можливо, три роки. Але зараз найкращий хакер - це хакер-кентавр", – підсумував Зуонг.