Без жодного кліка: як реклама на сайтах зламує ПК та смартфони

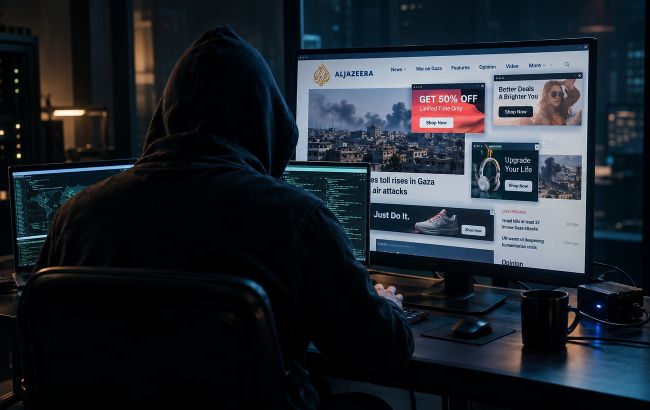 Урядові хакери використовують рекламні мережі для стеження (зображення: РБК-Україна)
Вперше в історії фахівці з кібербезпеки здобули технічні докази того, як комерційні рекламні мережі використовуються урядовими хакерами для непомітного зараження ПК та смартфонів шпигунським ПЗ.
Про це повідомляє РБК-Україна з посиланням на свіжий аналітичний звіт The Citizen Lab.
Рекламна платформа - "міст" для хакерів?
Згідно з дослідженням, ізраїльська компанія Discover-Tech через свою платформу Controlium фактично створила міст між провайдерами інтернет-реклами та розробниками комерційного шпигунського ПЗ.
За допомогою цієї системи щонайменше дві хакерські організації - Candiru та Bindecy - розповсюджували так звані zero-click експлойти.
Для зараження ПК чи смартфона користувачеві навіть не потрібно було натискати на банер або переходити за посиланням: завантаження шпигунського коду відбувалося автоматично під час показу рекламного оголошення на сторінці.
Результати розслідування виявили наступні факти масштабної вразливості:
Атака на медіа: у 2024 та 2025 роках таким чином було зламано щонайменше 45 комп’ютерів під управлінням Windows у медійній агенції Al Jazeera.
Вразливість державних структур: викриті записи аукціонних торгів рекламою показали, що інфіковані банери відображалися у тисячах мобільних додатків і на сайтах, якими користувалися військові, урядові органи та об’єкти критичної інфраструктури.
Міжнародні організації: підозріла рекламна активність також була зафіксована на пристроях у мережах Міжнародного агентства з атомної енергії (МАГАТЕ) та Міжнародного кримінального суду.
Під час розслідування аналітики виявили серйозні прогалини у безпеці самої платформи Discover-Tech.
Дослідники змогли завантажити журнали входу без паролів, виявивши облікові записи співробітників компаній-розробників шпигунського ПЗ, а також мільярди записів про покази реклами у період з березня по червень 2026 року.
Також читайте: Понад 100 секретних файлів: OpenAI звинувачує Apple у викраденні ШІ-розробок
Як захиститися?
Експерти з кібербезпеки зазначають, що подібні атаки (так званий "малвертайзинг") виходять на новий рівень небезпеки, перетворюючись на "інструмент точкового стеження за конкретними особами".
У Citizen Lab наголошують, що цей випадок- лише "верхівка айсберга". Фахівці наполегливо рекомендують користувачам вимикати відстеження реклами на пристроях і використовувати надійні блокувальники реклами (ad-blockers) у браузерах та додатках.