Без единого клика: как реклама на сайтах взламывает ПК и смартфоны

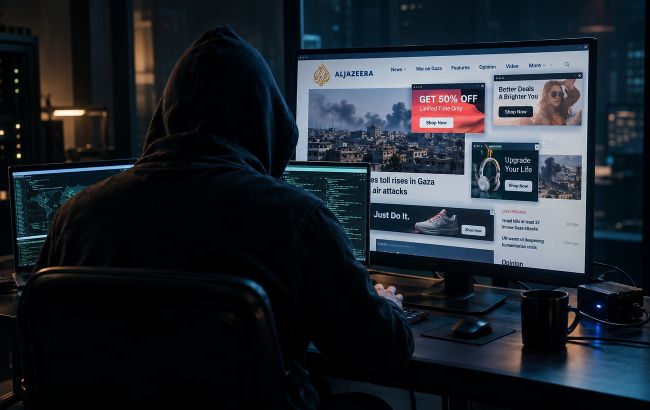 Правительственные хакеры используют рекламные сети для слежения (изображение: РБК-Украина)
Впервые в истории специалисты по кибербезопасности получили технические доказательства того, как коммерческие рекламные сети используются правительственными хакерами для незаметного заражения ПК и смартфонов шпионским ПО.
Об этом сообщает РБК-Украина со ссылкой на свежий аналитический отчет The Citizen Lab.
Рекламная платформа - "мост" для хакеров?
Согласно исследованию, израильская компания Discover-Tech через свою платформу Controlium фактически создала мост между провайдерами интернет-рекламы и разработчиками шпионского коммерческого ПО.
С помощью этой системы по меньшей мере две хакерские организации - Candiru и Bindecy - распространяли так называемые zero-click эксплойты.
Для заражения ПК или смартфона пользователю даже не нужно было нажимать на баннер или переходить по ссылке: загрузка шпионского кода происходила автоматически при показе рекламного объявления на странице.
Результаты расследования выявили следующие факты масштабной уязвимости:
Атака на медиа: в 2024 и 2025 годах было сломано по меньшей мере 45 компьютеров под управлением Windows в медийном агентстве Al Jazeera.
Уязвимость государственных структур: разоблаченные записи аукционных торгов рекламой показали, что инфицированные баннеры отображались в тысячах мобильных приложений и сайтах, которыми пользовались военные, правительственные органы и объекты критической инфраструктуры.
Международные организации: подозрительная рекламная активность также была зафиксирована на устройствах в сетях Международного агентства по атомной энергии (МАГАТЭ) и Международного уголовного суда.
В ходе расследования аналитики обнаружили серьезные пробелы в безопасности самой платформы Discover-Tech.
Исследователи смогли загрузить журналы входа без паролей, обнаружив учетные записи сотрудников компаний-разработчиков шпионского ПО, а также миллиарды записей о показах рекламы в период с марта по июнь 2026 года.
Читайте больше: Более 100 секретных файлов: OpenAI обвиняет Apple в похищении ИИ-разработок
Как защититься?
Эксперты по кибербезопасности отмечают, что подобные атаки (так называемый "малвертайзинг") выходят на новый уровень опасности, превращаясь в "инструмент точечной слежки за конкретными лицами".
В Citizen Lab отмечают, что этот случай - только "верхушка айсберга". Специалисты настоятельно рекомендуют пользователям отключать отслеживание рекламы на устройствах и использовать надежные блокировщики рекламы (ad-blockers) в браузерах и приложениях.