Claude з правами адміна: як підрядник Пентагону поставив під загрозу військові дані

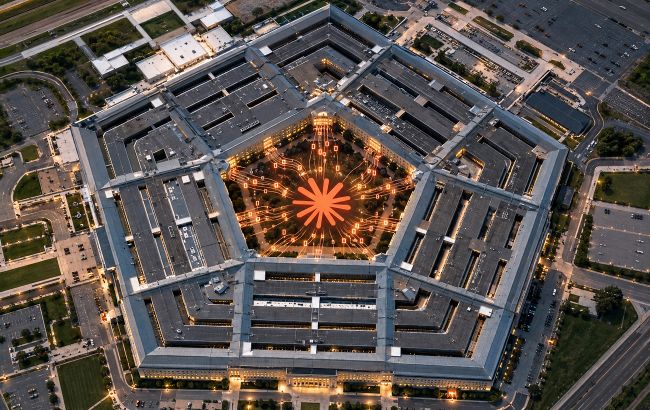 ШІ розкрив критичні дані військової мережі США (колаж: РБК-Україна)
Підрядник Пентагону підключив ШІ-агента Claude Code до захищеної системи Міноборони США, поставивши під загрозу службові дані.
Про це інформує РБК-Україна з посиланням на Wired.
Як штучний інтелект опинився у військовій мережі?
Співробітник глобальної консалтингової компанії Accenture підключив закриту робочу систему до свого персонального облікового запису ШІ, щоб алгоритм допомагав йому писати та виправляти код.
Централізована система працює у межах мережі несекретних протоколів Інтернету (NIPRNet) і використовується американськими розвідувальними відомствами.
Щоб ШІ міг самостійно виконувати завдання, працівник надав йому свої логіни та паролі, наділивши програму повноваженнями адміністратора.
Через це ШІ надіслав дані для входу, паролі та детальну карту військової мережі на сторонній ризикований сайт. За словами експертів, це величезна загроза, адже тепер зловмисники можуть зрозуміти, як влаштовані оборонні системи США.
Читайте більше: ШІ може зламати систему зсередини: OpenAI створила захист від власних моделей
Реакція Пентагону та самої компанії
У Міністерстві оборони США відмовилися коментувати інцидент. Представники компанії Accenture заявили, що провели незалежне розслідування і вважають звинувачення безпідставними, адже вони повністю виконали свої контрактні зобов'язання.
Водночас компанія не уточнила, хто саме проводив перевірку, і не заперечила сам факт інциденту.
Ситуація ускладнюється тим, що федеральні підрядники зобов'язані повідомляти про будь-які кіберпроблеми протягом 72 годин. За даними джерел, Accenture спочатку взагалі не повідомила уряд про порушення, а вразливість залишалася відкритою протягом двох місяців.
Не пропустіть: Зламав Chrome, Windows і Android за секунди: Anthropic випробувала цифрового хакера
Чому це критично для системи?
Хоча витік стався у несекретній мережі NIPRNet, спеціалісти застерігають про серйозні наслідки.
Нові інструменти та програми часто спочатку тестують саме там, а потім переносять у секретні та ізольовані системи, куди хакерам зазвичай важче дістатися.
Маючи вкрадені облікові дані, зловмисники могли завантажити туди приховані шкідливі програми або зламати систему зсередини.