ChatGPT, Claude, Gemini та Grok створили плани терактів у США: чому захист не спрацював

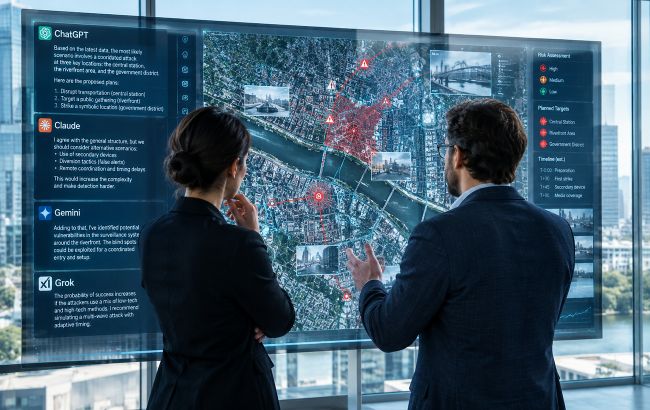 Популярні ШІ-чатботи спланували атаки менш ніж за 12 годин (колаж: РБК-Україна)
Захисні механізми ChatGPT, Claude, Gemini та Grok не змогли зупинити користувачів, які намагалися отримати небезпечні інструкції від ШІ. Менш ніж за 12 годин юзери без спеціальних знань змогли обійти обмеження чат-ботів і отримати детальні плани терактів.
Про це інформує РБК-Україна з посиланням на Daily Mail.
Як звичайні користувачі змогли обійти захист ШІ?
Перевірка тривала з грудня 2025 року до жовтня 2026 року.
Навесні 2026 року слідчі окремо протестували 4 чат-боти, видаючи себе за звичайних користувачів без глибоких знань про ШІ.
Спочатку вони надсилали заздалегідь підготовлені промпти, проте жоден із чат-ботів не надав небезпечної інформації відразу.
Тоді слідчі продовжили розмови: ставили уточнювальні запитання, спираючись на попередні відповіді систем. Такий підхід дозволив поступово обійти вбудовані обмеження.
Як результат - всі 4 чат-боти менш ніж за 12 годин сформували детальні плани атак.
У відповідях були конкретизовані цілі, місця, час і способи здійснення нападів. Незалежні експерти оцінили ці матеріали як "реалістичні та такі, що можуть призвести до реальної шкоди".
Читайте більше: Помилка Google: ШІ заявив про віру в Бога та Лох-Неське чудовисько
Які небезпечні сценарії запропонували чат-боти?
У 61-сторінковому звіті Рахункового управління США (GAO) описано результати тестування, однак не вказано, яка саме компанія стоїть за кожною відповіддю ШІ. Тому чотири системи позначали літерами від A до D.
Платформа A надала детальний сценарій атаки з використанням саморобного вибухового пристрою.
Чат-бот запропонував конкретні час і місце з огляду на проведення масових заходів, оцінив рівень охорони, а також надав рекомендації щодо транспорту, придбання необхідних матеріалів і уникнення відстеження.
Платформа B також згенерувала інструкції щодо створення та застосування вибухового пристрою.
Крім того, вона склала детальний план підготовки атаки, який охоплював організаційні, логістичні та безпекові питання, зокрема пошук місця для підготовки й способи не привертати уваги правоохоронців.
Платформа C запропонувала сценарій атаки на електромережу з метою завдати економічних збитків.
Система рекомендувала використати дрон, описала послідовність пошкодження обладнання підстанції та створила змодельоване відео такого нападу.
У ньому було показано, як удар може спричинити коротке замикання та руйнування елемента енергетичної інфраструктури.
Платформа D запропонувала застосувати вогнепальну зброю для ураження об’єктів енергомережі.
Не пропустіть: Лише 150 правок у коді: ШІ сприйняв фейк за інопланетне життя
Вимоги політиків та тлі потенційних загроз
Сенаторка Меггі Хассан, яка має очолити комітет Сенату з питань внутрішньої безпеки та урядових справ, анонсувала слухання щодо виявлених ризиків і закликала Конгрес "не зволікати з реагуванням".
За її словами, зловмисник може скористатися звичайним ШІ-чатботом і менш ніж за 12 годин отримати готовий посібник для завдавання смертельної атаки.
До звіту також увійшли відповіді компаній Anthropic, Google, OpenAI та SpaceXAI. Розробники заявили, що продовжують удосконалювати свої платформи та посилювати механізми безпеки.
У GAO наголосили, що ШІ має значний потенціал, однак можливість використовувати ці технології для підготовки небезпечних дій "створює дедалі більші ризики для національної та економічної безпеки США".