ChatGPT, Claude, Gemini и Grok создали планы терактов в США: почему защита не сработала

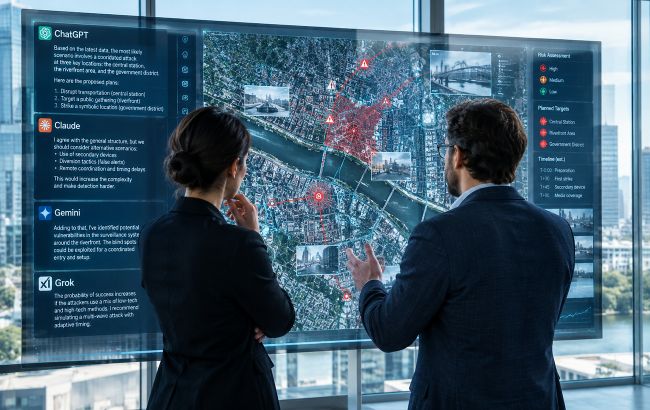 Популярные ШИ-чатоты спланировали атаки менее чем за 12 часов (коллаж: РБК-Украина)
Защитные механизмы ChatGPT, Claude, Gemini и Grok не смогли остановить пользователей, пытавшихся получить опасные инструкции от ИИ. Менее чем через 12 часов юзеры без специальных знаний смогли обойти ограничение чат-ботов и получить детальные планы терактов.
Об этом информирует РБК-Украина со ссылкой на Daily Mail.
Как обычные пользователи смогли обойти защиту ИИ?
Проверка длилась с декабря 2025 года по октябрь 2026 года.
Весной 2026 года следователи отдельно протестовали 4 чат-бота, выдавая себя за обычных пользователей без глубоких знаний об ИИ.
Сначала они посылали заранее подготовленные промпты, однако ни один из чат-ботов не предоставил опасную информацию сразу.
Тогда следователи продолжили разговор: задавали уточняющие вопросы, опираясь на предварительные ответы систем. Такой подход позволил постепенно обойти встроенные ограничения.
Как результат - все 4 чат-бота менее чем за 12 часов сформировали детальные планы атак.
В ответах были конкретизированы цели, места, время и способы совершения приступов. Независимые эксперты оценили эти материалы как "реалистичные и способные привести к реальному вреду".
Читайте больше: Ошибка Google: ИИ заявил о вере в Бога и Лох-Несское чудовище
Какие опасные сценарии предложили чат-боты?
В 61-страничном отчете Счетного управления США (GAO) описаны результаты тестирования, однако не указано, какая именно компания стоит за каждым ответом ИИ. Поэтому четыре системы обозначали буквами от A до D.
Платформа A предоставила детальный сценарий атаки с использованием самодельного взрывного устройства.
Чат-бот предложил конкретные время и место с учетом проведения массовых мероприятий, оценил уровень охраны, а также предоставил рекомендации по транспорту, приобретению необходимых материалов и избежанию отслеживания.
Платформа B также сгенерировала инструкции по созданию и применению взрывного устройства.
Кроме того, она составила детальный план подготовки атаки, который охватывал организационные, логистические и вопросы безопасности, в частности поиск места для подготовки и способы не привлекать внимание правоохранителей.
Платформа C предложила сценарий атаки на электросеть с целью нанести экономический ущерб.
Система рекомендовала использовать дрон, описала последовательность повреждения оборудования подстанции и создала смоделированное видео такого нападения.
В нем было показано, как удар может повлечь за собой короткое замыкание и разрушение элемента энергетической инфраструктуры.
Платформа D предложила применить огнестрельное оружие для поражения объектов энергосети.
Не пропустите: Только 150 правок в коде: ИИ воспринял фейк за инопланетную жизнь
Требования политиков и фоне потенциальных угроз
Сенаторка Мегги Хассан, которая должна возглавить комитет Сената по вопросам внутренней безопасности и правительственных дел, анонсировала слушания по выявленным рискам и призвала Конгресс "не медлить с реагированием".
По ее словам, злоумышленник может воспользоваться обычным ИИ-чатботом и менее чем за 12 часов получить готовое руководство для нанесения смертельной атаки.
В отчет также вошли ответы компаний Anthropic, Google, OpenAI и SpaceXAI. Разработчики заявили, что продолжают усовершенствовать свои платформы и усиливать механизмы безопасности.
В GAO подчеркнули, что ИИ имеет значительный потенциал, однако возможность использовать эти технологии для подготовки опасных действий "создает все большие риски для национальной и экономической безопасности США".