Claude Code сливает личные данные пользователей: Anthropic готовит срочные изменения

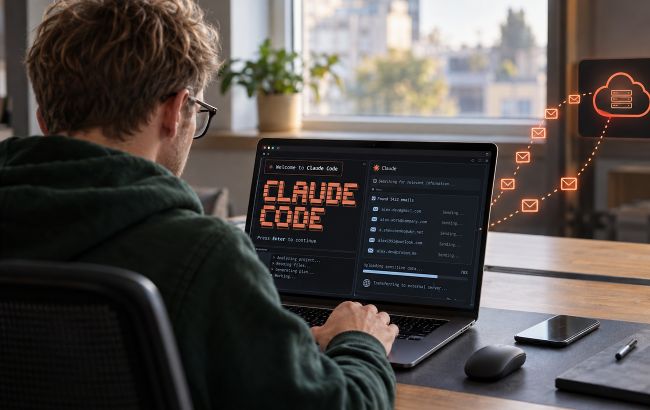 Новый инцидент с Claude Code ставит под угрозу данные разработчиков (коллаж: РБК-Украина)
Claude Code от Anthropic попал под шквал критики из-за утечки личных данных пользователей. В ходе обычных поисковых запросов ИИ-агент передавал частные электронные адреса на сторонние сайты.
Об этом пишет РБК-Украина со ссылкой на Cyber News.
Волна возмущения GitHub и первые жалобы пользователей
5 ноября пользователь GitHub с ником taylor-edwards создал публичное обсуждение под номером 107757. Он заявил, что после использования инструмента начал получать десятки спам-писем в день.
Пользователь сообщил, что работал с Claude Code версии 2.1.318 на macOS в среде tmux.
Он требовал полностью устранить такое поведение программы, а не просто добавить возможность управлять им через настройки. В то же время публичные материалы не содержат необработанных HTTP-заголовков или инструкций по воспроизведению проблемы, однако другие пользователи также сообщили об аналогичных случаях.
Как работала утечка через HTTP-заголовки?
Специальное название User-Agent обычно идентифицирует ПО. Когда электронный адрес пользователя попадает внутрь этого заголовка, он передается на целевой веб-сайт вместе с запросом.
Это создает потенциальную угрозу приватности во время обычного веб-доступа.
Проблема связана с командами, которые ИИ-модель пишет самостоятельно.
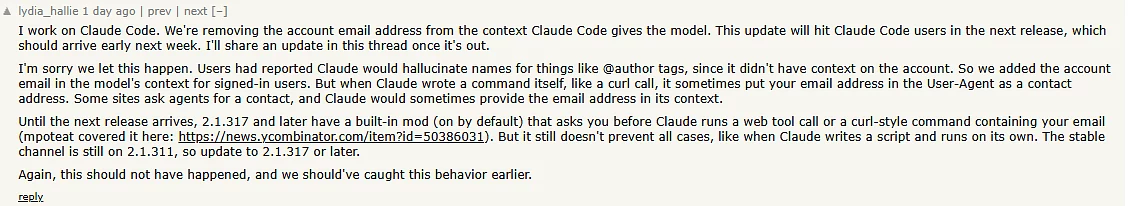
Участники обсуждения отметили, что Claude использовал почту из контекста как контактный адрес при написании запросов для утилиты curl.
Читайте больше: Claude подключается к банковским счетам: стоит ли доверять ему деньги
Защитные механизмы: как реагируют разработчики?
Согласно комментариям других пользователей, более новые версии платформы должны были получить встроенный защитный модуль под названием cc-plugin-privacy. Он должен был блокировать подобное по умолчанию, однако оригинальный автор жалобы уже пользовался обновленной версией 2.1.318.
Некоторые пользователи решили самостоятельно проверить работу защитного механизма, однако их тесты не смогли остановить передачу данных. Это поставило под вопрос эффективность встроенной защиты и ее способность предотвращать утечку информации.
Что происходит по состоянию на данный момент?
- Официального подтверждения прямой связи утечки со спамом нет.
- Пользователи требуют полностью удалить функцию передачи почты.
- Компания Anthropic готовит обновление программного обеспечения.
Представители Anthropic отметили, что компания планирует полностью убрать почтовые адреса учетных записей из контекста модели в последующих релизах, тем самым признав наличие пробелов в защите.
Эксперты советуют командам тщательно проверять создающие нейросети сетевые команды и не полагаться исключительно на базовые настройки защиты.