Від холодильників до енергосистем: що атакуватимуть російські хакери в ЄС у 2027 році

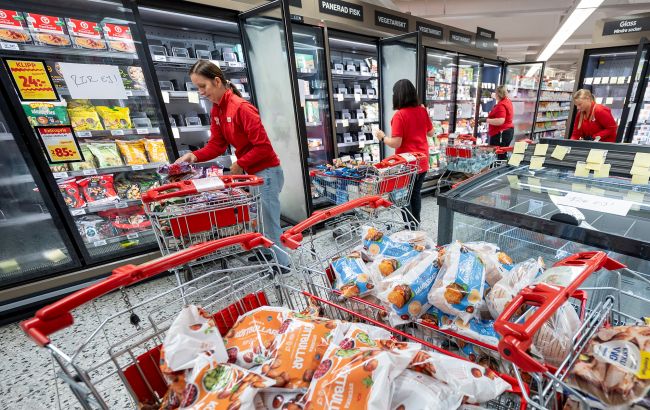 Хакери атакують холодильники в мережах супермаркетів в ЄС (фото Getty Images)
Головний виклик для ЄС – не самі кібератаки Росії, а те, як вони вбудовані в ширшу гібридну кампанію.
В інтервʼю РБК-Україна Мерле Майгре, ексочільниця Центру передового досвіду НАТО з кіберзахисту (CCDCOE) у Таллінні, керівниця центру компетенцій з кібербезпеки в Академії електронного управління, розповіла, як відрізняються загрози для банків, оборонних стартапів і енергетики та чим Україна може допомогти Європі.
Головне:
- Гібридна кампанія. Кібератаки Росії є лише одним з інструментів поряд із підпалами, шпигунством, пошкодженням кабелів у Балтійському морі та інформаційними операціями.
- Різні сектори – різні загрози. Для банків головна небезпека – фінансово мотивовані шахраї, а для оборонних стартапів і стратегічних галузей – актори, пов'язані з російською розвідкою.
- Досвід України. Україна може стати для Європи партнером із раннього попередження, ділитися даними про тактики Росії та досвідом захисту критичної інфраструктури.
- Штучний інтелект. За оцінкою Майгре, ШІ поки що прискорює наявні російські техніки, а не замінює кваліфікованих операторів.
– Які виклики у сфері кібербезпеки ЄС з боку Росії були найсерйознішими у 2026 році і які можуть постати у 2027-му?
– Упродовж 2026 року Росія залишалася ключовим джерелом загроз для Європейського Союзу. Нічого нового в цьому немає, але тенденція тривала. Головний виклик – не самі по собі кібератаки Росії, а те, як вони вбудовані в ширшу гібридну кампанію, що поєднує кібер із кінетичними діями: підпалами, шпигунством, пошкодженням кабелів у Балтійському морі, розвідувальними операціями.
Кібер – лише один інструмент у більшому арсеналі, поряд із маніпуляцією інформацією та тиском на критичну інфраструктуру. Тут ідеться не стільки про конкретні вектори загроз, скільки про стиль дій Росії.
Можна виокремити п'ять конкретних трендів.
Перший – кібершпигунство проти урядів, оборонної та стратегічних галузей. Приблизно 26 серпня CERT-EU повідомив про ймовірно пов'язану з Росією кампанію цільового фішингу проти європейської оборонної промисловості з використанням шкідливих приманок для автентифікації.
Точніше, це був звіт Google Threat Intelligence, який пов'язав її з угрупованням UNC7005, імовірно пов'язаним із Росією. Зловмисники видавали себе за фінський операційний центр: після кліку на посилання з'являлася кнопка "Увійти через Google", а користувача перенаправляли на фальшиву сторінку входу, де викрадали токени автентифікації – це дало б нападникам доступ до облікових записів жертв.
Другий – кіберсаботаж критичної інфраструктури. Один із найяскравіших прикладів – досить жорстка заява Каї Каллас, Верховної представниці ЄС із питань закордонних справ і безпекової політики та віцепрезидентки Єврокомісії. 13 липня цього року вона оголосила, що ЄС викрив 16-й центр ФСБ, який керує низкою хакерських угруповань, зокрема Turla. Вони атакували урядові мережі держав – членів ЄС і здійснювали саботаж критичної інфраструктури.
Раніше ці атаки були спрямовані проти Франції, Німеччини, Польщі, Кіпру, Нідерландів та Австрії. Зокрема, у Польщі 16-й центр проводив деструктивні кібератаки на теплові та електростанції.
Третій – проросійський хактивізм і DDoS-кампанії. Це давній тренд, і він триває.
Четвертий – іноземне маніпулювання інформацією з використанням кіберзасобів і втручання у вибори. Це трохи виходить за межі кібербезпеки як такої, але з тієї самої серії. Пов'язана з Росією інформаційна операція Matryoshka поширювала сфабрикований контент довкола виборів у німецьких землях, а також цілилася в кандидатів на президентських виборах у Франції 2027 року.
– Тобто все починається завчасно.
– Так, французька кампанія стартує вже зараз, і це важливо.
І наостанок – чого чекати у 2027-му: думаю, того самого, можливо, у витонченіших формах. Звичні цілі – енергетика, транспорт, державний сектор, медіа, а від себе додам фінансовий сектор. Усе, що є найласішим шматком для хакерів.
– Яка з цих галузей у ЄС під найбільшим ризиком? Чи відрізняється картина загроз для різних секторів і хто атакує кожен із них?
– Якщо говорити з естонської перспективи, то так, картина загроз суттєво різниться для естонського банку, енергетичної чи телеком-компанії або оборонного стартапу. Усі вони стикаються з кіберзлочинністю, але ймовірність привернути увагу пов'язаних із російською державою акторів дуже різна. Базове правило: важить не розмір, а те, в якій стратегічній сфері працює компанія.
Для банків загроза там, де гроші. Основна загроза – фінансово мотивовані злочинці та шахрайські мережі. І тут, мушу сказати, іноді це навіть пов'язані з Україною злочинні угруповання. Є добре задокументовані випадки, коли пов'язані з Україною організовані шахрайські мережі викрадали значні суми з банківських рахунків і заощаджень жителів Естонії.
У 2025-2026 роках відбулося кілька великих розслідувань, і українські правоохоронці тут дуже добре співпрацюють. Одна з найрезонансніших справ стосувалася Артура Єрмолаєва, якого естонські слідчі ідентифікували як лідера пов'язаної з Україною мережі телефонних шахраїв.
Це багатомільйонні збитки в Естонії, для яких навіть не потрібні складні технічні проникнення в банківські системи. Але це серйозне занепокоєння для багатьох людей, і великі банки зараз намагаються зробити свою частину роботи – жорсткіше реагувати на такі фейкові дзвінки.
– Як відбувається процес щодо цих пов'язаних з Україною фінансових злочинців? Україна має видати цю людину Естонії?
– Наскільки я памʼятаю, його затримали в Естонії, потім він заплатив чималі гроші й вийшов на волю. Наскільки розумію, все відбувалося через адвокатів: він пообіцяв повернути гроші, тож його відпустили.
Не знаю, де він зараз – можливо, на Кіпрі. Здається, на його батька напали в Монако. Не думаю, що він обов'язково повернувся в Україну, – він десь у Західній Європі. Але естонське слідство співпрацювало з українським. Я уважно за цим не стежу.
Це щодо банків. Зі стартапами зовсім інша історія. Там ідеться про пов'язаних із російською розвідкою акторів, яких цікавить промислове шпигунство, а також тиск на естонські компанії чи їхнє залякування, щоб ті не допомагали Україні своїми дуже корисними продуктами. Їхній інтерес – викрасти розробки, з'ясувати виробничі потужності, отримати інформацію про застосування в Україні, зірвати постачання тощо.
Далі – звичайні середні компанії, які атакують звичайні злочинні угруповання: програми-вимагачі, фішинг, компрометація ділової пошти. Ці угруповання можуть бути пов'язані з Росією, але не обов'язково.
В енергетиці й телекомі мета – дестабілізувати суспільство. Російська розвідка може намагатися картографувати мережі, зрозуміти операційні залежності й закріпити доступ, яким можна скористатися під час майбутньої кризи.
Тож рівні важливості дуже різні. Значення мають стратегічно цінні компанії.
Читайте також: Що відбувається після підпалу на замовлення РФ: бліц з естонським виробником НРК TheMIS
– Яку роль може відіграти Україна, щоб допомогти Естонії чи Європейському Союзу захищатися від атак? У нас є досвід протидії атакам на телеком – випадок Київстару доволі відомий у професійній спільноті, і є багато інших українських кейсів. Як Україна може допомогти?
– Бачу два напрями. Україна може запропонувати європейським партнерам те, що трапляється досить рідко: великий операційний досвід захисту національної цифрової інфраструктури від тривалих російських кібератак під час активної війни. Україна може допомогти ЄС зрозуміти російські тактики, техніки й процедури (TTP), виявляти нові загрози й так підвищити готовність Європи.
Натомість ЄС може надати Україні технології кібербезпеки, фінансування, розвідувальну співпрацю та інституційну підтримку.
По-перше, Україна може бути фронтовим захисником і партнером із раннього попередження для європейської кібербезпеки – йдеться саме про раннє попередження й розвіддані про російські операції.
З досвіду Естонії припускаю, що естонський CERT і Управління інформаційних систем тісно співпрацюють із Держспецзв'язку, CERT-UA та СБУ, щоб більше дізнаватися про методи російських атак, поведінку загрозливих акторів, індикатори компрометації та послідовність атак – тобто технічні знання про те, як Росія проводить атаки.
По-друге, Європа може повчитися в України захисту критичної інфраструктури. У вас є практичний досвід підтримки роботи життєво важливих сервісів попри кібератаки, фізичні руйнування й постійний військовий тиск.
В Естонії ми дуже серйозно ставимося до підготовки до можливої війни – від зовсім практичних речей, як-от що краще працює: мішки з піском чи бетонні блоки, до стратегічніших уроків. Щодо критичної інфраструктури, тут ідеться радше про захист OT (операційних технологій), реагування на інциденти та планування фізичних заходів на випадок надзвичайних ситуацій.
– Візьмемо, наприклад, логістику. "Укрзалізниця", Естонська залізниця і, скажімо, Deutsche Bahn влаштовані зовсім по-різному. Як досвід України з підтримання роботи системи під час атаки може допомогти, якщо архітектура системи та модель її роботи настільки відрізняються?
– Це повертає нас до першого пункту – розвідданих про те, як працюють російські нападники. Операційні патерни російських угруповань – Sandworm, APT28 та інших: як вони фактично починають роботу, як отримують доступ до систем. Системи можуть відрізнятися, але те, як росіяни проникають усередину, може бути однаковим.
Технічні сліди їхньої присутності в системі можуть допомогти європейським організаціям виявити схожі атаки. Можливо, ви навіть не знаєте, що вони вже всередині, – вони дуже вправні й добре це вміють.
Далі – послідовність атак, або стиль: як російські актори поєднують шпигунство, попереднє закріплення в мережах, деструктивні операції та інформаційні маніпуляції. Приклад: приблизно рік тому була хвиля повідомлень про замінування шкіл. Не знаю, чи стояла за цим Росія, але наводжу це як явище, помітне по всій Європі.
Такий тренд був і в Молдові – молдовські партнери розповідали, що ще, можливо, роком раніше їхнє життя було порушене, бо школам телефонували про бомби і діти не могли ходити на навчання.
Рік тому те саме було тут – спроба створити кризу й паніку. Або те, що ми переживаємо цього тижня: ми не знаємо, що це, але 21 європейська авіакомпанія отримала повідомлення про замінування. Очевидно, тут щось скоординоване.
Або ще одна історія, з якою Естонія зіткнулася на початку цього тижня в межах ширших атак по ЄС: зламують продуктові магазини, їхні холодильники. І це не лише Естонія – те саме чути з Франції.
Можна подумати, що це смішно: ковбаса раптом не при мінус двох, а при плюс 50 градусах. Це не загрожує життю. Але якщо таку саму атаку проведуть на холодильне сховище з вакцинами від грипу чи COVID під час масштабної епідемії – тут уже можна погратися.
Тому важливо ділитися цими знаннями й патернами атак. Можливо, ці люди вже закріпилися, можливо, вони вже в наших медичних системах. Якщо Україна про це дізнається, ми теж могли б знати й перевірити.
– Які можливості має Росія в кібератаках і хто їх підживлює? Власне, чи є простір для зростання?
– Тут варто згадати ШІ. Майбутній розвиток – це не стільки винайдення цілком нових форм кібервійни, скільки збільшення масштабу, швидкості, наполегливості та стратегічного впливу вже наявних російських можливостей.
По-перше, операції із застосуванням ШІ. Його вже використовують у шпигунстві, фішингу, розробці шкідливого ПЗ – він допомагає складати фішингові повідомлення й профілювати цілі. Бачу, як це переросте у більшу автоматизацію розвідки, ефективнішу соціальну інженерію та аналіз вразливостей.
По-друге, саботаж критичної інфраструктури. ШІ вже допомагає компрометувати промислові системи й проводити деструктивні операції. З потужнішим ШІ атаки на енергетику, транспорт і зв'язок можуть стати скоординованішими й тривалішими.
Наразі вони разові, а до разових атак легше бути стійким – навіть в Україні, як із вашим телекомом. Але якби атаки були постійними й тривалими, було б складніше. Тож ШІ може суттєво підвищити масштабованість російських кібероперацій.
Водночас важливо наголосити: поки що ШІ варто розглядати радше як прискорювач наявних технік, а не заміну кваліфікованим операторам. Ми ще не там. Але потенціал є.
– І захист дуже залежить від людей. Мені часто казали, що найслабша ланка будь-якого кіберзахисту – людина, яка сидить на стільці за комп'ютером. Можна мати найкраще ПЗ і найкращі рішення, але якщо за комп'ютером недбала або лінива людина – користі нуль.
– Правда, це так. Але все ж люди з їхніми почуттями, емоціями та системою цінностей – це те, чого ШІ не замінить. Я вірю в людство, нас не варто замінювати повністю. Але простір для автоматизації та підвищення ефективності захисту за допомогою ШІ, безперечно, є.
– Чи достатня реакція ЄС на російські кібератаки? Як можна вдосконалити систему з погляду санкцій проти російських акторів і реального притягнення їх до відповідальності? Підозрюю, що з державними хакерами це майже неможливо, бо вони рідко виїжджають із країни, але з деякими хактивістами чи фінансово мотивованими хакерами, мабуть, можливо.
– Завжди є простір зробити більше. Або, можливо, не більше, а просто бути наполегливими й продовжувати робити те, що ЄС може. Хочу наголосити: інструменти є – це Інструментарій кібердипломатії ЄС (EU Cyber Diplomacy Toolbox). Але потрібні сміливість і політична воля, щоб справді ними користуватися.
Як добрий приклад знову згадаю заяву Верховної представниці від 13 липня, в якій вона засудила шкідливу російську кіберекосистему, що атакує ЄС. Вони не лише засудили, а й ідентифікували пов'язану з Росією діяльність і запровадили санкції проти конкретних людей.
Тим самим липневим рішенням ЄС запровадив санкції проти дев'яти осіб і чотирьох організацій, які, за даними ЄС, пов'язують російську розвідку, кіберзлочинність і приватну інфраструктуру, – наприклад, проти провайдера Media Land LLC та його дочірньої компанії ML Cloud за сприяння шкідливій кібердіяльності.
Тож так, є позитивні приклади, коли ЄС засуджує й запроваджує санкції. Чи ці люди переважно в Росії? Так. Ніхто не саджає їх у в'язницю, вони там у безпечній гавані. Але якщо цього не робити, вони вийдуть із тіні й вирішать, що можуть робити що завгодно. Важливо, що вони не можуть вести бізнес у Європі, брати участь у закупівлях, їздити до Європи, і, сподіваюся, їхні гроші в європейських банках заморожені.
Усе разом – це і є стримування. Ти кажеш: ми знаємо, що це зробили ви, і навіть якщо ми не можемо посадити вас за ґрати, бо ви по той бік кордону, ми знаємо, що це зробили ви. Важливо показати, що ми не відступаємо від захисту своїх прав і прямо кажемо: так не можна. У цьому й полягає дипломатія.
– Ви частково вже торкнулися цього, але чи готовий ЄС до скоординованих російських кібератак – як у прикладі з телекомом, – коли під удар потрапляє не одна компанія, а ціла галузь чи ланцюг постачання? Якщо оцінити рівень готовності – мені дуже подобається метафора футбольного матчу, – на якій хвилині гри перебуває готовність ЄС до таких атак?
– Як кажуть, перевірка буде тоді, коли це справді станеться. В Естонії ми дуже серйозно ставимося до навчань. На моє глибоке переконання, поки такі атаки не сталися в реальному житті, важливо тренувати м'язову пам'ять, так би мовити: вигадувати антиутопічні сценарії й відпрацьовувати їх. Естонський оператор системи передачі електроенергії Elering, наприклад, щороку проводить навчання за таким сценарієм.
Чи є таке на рівні ЄС? Так, але, як на мене, це більш теоретично, менш практично. Нове законодавство ЄС, NIS2, вимагає проведення національних навчань. Це добре: тепер це не лише тоді, коли окремі країни вважають за потрібне, – обов'язково мати кризові плани та плани кризового управління, регулярно їх відпрацьовувати й обмінюватися інформацією.
Є добрі приклади спільних навчань. Об'єднаний центр передового досвіду НАТО з кібероборони в Таллінні вже близько десяти років щороку проводить спільні союзницькі навчання для країн-учасниць зі змішаними командами – наприклад, американці разом із латвійцями чи інші комбінації. Тож уже в межах однієї команди відпрацьовується спільна робота, разом із різними європейськими компаніями. Добре, що це відбувається.
Чи справді ми готові? Стверджувати це так сміливо не буду. Але це як пожежні навчання: їх треба проводити про всяк випадок, і що частіше їх проводиш, то краща м'язова пам'ять – знаєш, як зібрати речі й вийти. Можу лише сподіватися, що ми стаємо кращими.
– Який найгірший сценарій відпрацьовували під час цих навчань?
– Навчання CCDCOE НАТО проводять комплексно. І естонці доволі добре вигадують антиутопічні сценарії, можу вас запевнити, – та й життя дає чимало прикладів. Одного року тестують електропостачання. Атака на електроенергетику має безліч перехресних залежностей. Те саме з телекомом: якщо немає зв'язку, це зачіпає багато сфер життя – особисте життя, банки, медицину, усе.
В Естонії нам пощастило рано отримати тривожний дзвіночок – DDoS-атаки 2007 року. На той час вони були доволі примітивними, але дуже добре показали, як це працює: на вулицях заворушення й мародерство, увага уряду прикута туди, а паралельно – кібератаки, просто DDoS, просто блокування інтернет-трафіку.
Навіть це було досить шкідливо: був ризик, що люди не зможуть зняти гроші в банкоматах, не зможуть відкрити сайти медіа, не знатимуть, що відбувається. Посіяти паніку в суспільстві – головна мета супротивника. Тому важливо завжди зберігати спокій, планувати й тренуватися, щоб не піддаватися паніці.
– Тож які конкретні кроки мають разом зробити Україна та ЄС, щоб захищатися від російських кібератак і кіберзагроз у 2027 році?
– Продовжувати ділитися інформацією про атаки, які виявляє Україна, як сигналами раннього попередження від України для Європи. І загалом – обмінюватися інформацією про загрози між країнами, бо атака в одному місці з високою ймовірністю матиме той самий патерн деінде. Якщо знаєш, на що звертати увагу, ти краще підготовлений.
Дякуємо команді eGA та проєкту Європейського Союзу DT4UA за допомогу в організації інтервʼю