От холодильников до энергосистем: что будут атаковать хакеры РФ в ЕС в 2027 году

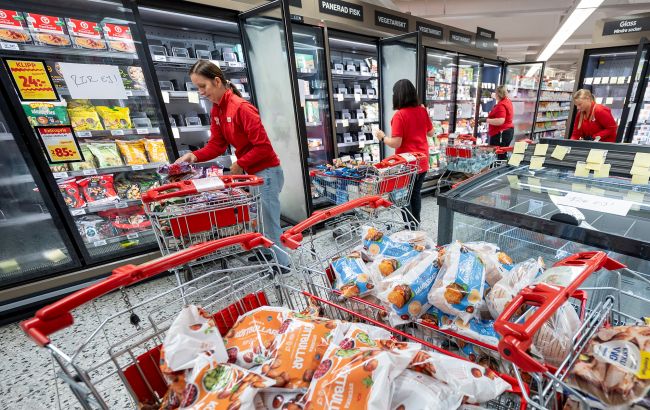 Хакеры атакуют холодильники в сетях супермаркетов в ЕС (фото Getty Images)
Главный вызов для ЕС – не сами кибератаки России, а то, как они встроены в более широкую гибридную кампанию.
В интервью РБК-Украина Мерле Майгре, бывшая глава Центра передового опыта НАТО по киберзащите (CCDCOE) в Таллине, руководитель центра компетенций по кибербезопасности в Академии электронного управления, рассказала, чем отличаются угрозы для банков, оборонных стартапов и энергетики и чем Украина может помочь Европе.
Главное:
- Гибридная кампания. Кибератаки России являются лишь одним из инструментов наряду с поджогами, шпионажем, повреждением кабелей в Балтийском море и информационными операциями.
- Разные секторы – разные угрозы. Для банков главная опасность – финансово мотивированные мошенники, а для оборонных стартапов и стратегических отраслей – акторы, связанные с российской разведкой.
- Опыт Украины. Украина может стать для Европы партнёром по раннему предупреждению, делиться данными о тактиках России и опытом защиты критической инфраструктуры.
- Искусственный интеллект. По оценке Майгре, ИИ пока что ускоряет имеющиеся российские техники, а не заменяет квалифицированных операторов.
– Какие вызовы в сфере кибербезопасности ЕС со стороны России были самыми серьёзными в 2026 году и какие могут возникнуть в 2027-м?
– На протяжении 2026 года Россия оставалась ключевым источником угроз для Европейского Союза. Ничего нового в этом нет, но тенденция продолжалась. Главный вызов – не сами по себе кибератаки России, а то, как они встроены в более широкую гибридную кампанию, которая сочетает кибер с кинетическими действиями: поджогами, шпионажем, повреждением кабелей в Балтийском море, разведывательными операциями.
Кибер – лишь один инструмент в большем арсенале, наряду с манипуляцией информацией и давлением на критическую инфраструктуру. Здесь речь идет не столько о конкретных векторах угроз, сколько о стиле действий России.
Можно выделить пять конкретных трендов.
Первый – кибершпионаж против правительств, оборонной и стратегических отраслей. Примерно 26 августа CERT-EU сообщил о вероятно связанной с Россией кампании целевого фишинга против европейской оборонной промышленности с использованием вредоносных приманок для аутентификации.
Точнее, это был отчет Google Threat Intelligence, который связал ее с группировкой UNC7005, предположительно связанной с Россией. Злоумышленники выдавали себя за финский операционный центр: после клика на ссылку появлялась кнопка "Войти через Google", а пользователя перенаправляли на фальшивую страницу входа, где похищали токены аутентификации – это дало бы нападающим доступ к учётным записям жертв.
Второй – киберсаботаж критической инфраструктуры. Один из ярчайших примеров – довольно жесткое заявление Каи Каллас, Верховного представителя ЕС по иностранным делам и политике безопасности и вице-президента Еврокомиссии. 13 июля этого года она объявила, что ЕС разоблачил 16-й центр ФСБ, который руководит рядом хакерских группировок, в частности Turla. Они атаковали правительственные сети государств – членов ЕС и осуществляли саботаж критической инфраструктуры.
Ранее эти атаки были направлены против Франции, Германии, Польши, Кипра, Нидерландов и Австрии. В частности, в Польше 16-й центр проводил деструктивные кибератаки на тепловые и электростанции.
Третий – пророссийский хактивизм и DDoS-кампании. Это давний тренд, и он продолжается.
Четвертый – иностранное манипулирование информацией с использованием киберсредств и вмешательство в выборы. Это немного выходит за пределы кибербезопасности как таковой, но из той же серии. Связанная с Россией информационная операция Matryoshka распространяла сфабрикованный контент вокруг выборов в немецких землях, а также целилась в кандидатов на президентских выборах во Франции в 2027 году.
– То есть все начинается заблаговременно.
– Да, французская кампания стартует уже сейчас, и это важно.
И напоследок – чего ждать в 2027-м: думаю, того же самого, возможно, в более изощренных формах. Привычные цели – энергетика, транспорт, государственный сектор, медиа, а от себя добавлю финансовый сектор. Всё, что является самым лакомым куском для хакеров.
– Какая из этих отраслей в ЕС находится под наибольшим риском? Отличается ли картина угроз для разных секторов и кто атакует каждый из них?
– Если говорить с эстонской перспективы, то да, картина угроз существенно различается для эстонского банка, энергетической или телеком-компании или оборонного стартапа. Все они сталкиваются с киберпреступностью, но вероятность привлечь внимание связанных с российским государством акторов очень разная. Базовое правило: имеет значение не размер, а то, в какой стратегической сфере работает компания.
Для банков угроза там, где деньги. Основная угроза – финансово мотивированные преступники и мошеннические сети. И здесь, должна сказать, иногда это даже связанные с Украиной преступные группировки. Есть хорошо задокументированные случаи, когда связанные с Украиной организованные мошеннические сети похищали значительные суммы с банковских счетов и сбережений жителей Эстонии.
В 2025-2026 годах прошло несколько крупных расследований, и украинские правоохранители здесь очень хорошо сотрудничают. Одно из самых резонансных дел касалось Артура Ермолаева, которого эстонские следователи идентифицировали как лидера связанной с Украиной сети телефонных мошенников.
Это многомиллионные убытки в Эстонии, для которых даже не нужны сложные технические проникновения в банковские системы. Но это серьёзное беспокойство для многих людей, и крупные банки сейчас пытаются сделать свою часть работы – жестче реагировать на такие фейковые звонки.
– Как происходит процесс в отношении этих связанных с Украиной финансовых преступников? Должна ли Украина выдать этого человека Эстонии?
– Насколько я помню, его задержали в Эстонии, потом он заплатил немалые деньги и вышел на свободу. Насколько понимаю, все происходило через адвокатов: он пообещал вернуть деньги, поэтому его отпустили.
Не знаю, где он сейчас – возможно, на Кипре. Кажется, на его отца напали в Монако. Не думаю, что он обязательно вернулся в Украину, – он где-то в Западной Европе. Но эстонское следствие сотрудничало с украинским. Я внимательно за этим не слежу.
Это касательно банков. Со стартапами совсем другая история. Там речь идет о связанных с российской разведкой акторах, которых интересует промышленный шпионаж, а также давление на эстонские компании или их запугивание, чтобы те не помогали Украине своими очень полезными продуктами. Их интерес – украсть разработки, выяснить производственные мощности, получить информацию о применении в Украине, сорвать поставки и так далее.
Далее – обычные средние компании, которые атакуют обычные преступные группировки: программы-вымогатели, фишинг, компрометация деловой почты. Эти группировки могут быть связаны с Россией, но не обязательно.
В энергетике и телекоме цель – дестабилизировать общество. Российская разведка может пытаться картографировать сети, понять операционные зависимости и закрепить доступ, которым можно воспользоваться во время будущего кризиса.
Так что уровни важности очень разные. Значение имеют стратегически ценные компании.
Читайте также: Что происходит после поджога по заказу РФ: блиц с эстонским производителем НРК TheMIS
– Какую роль может сыграть Украина, чтобы помочь Эстонии или Европейскому Союзу защищаться от атак? У нас есть опыт противодействия атакам на телеком – случай "Киевстара" довольно известен в профессиональном сообществе, и есть много других украинских кейсов. Как Украина может помочь?
– Вижу два направления. Украина может предложить европейским партнерам то, что встречается довольно редко: большой операционный опыт защиты национальной цифровой инфраструктуры от длительных российских кибератак во время активной войны. Украина может помочь ЕС понять российские тактики, техники и процедуры (TTP), выявлять новые угрозы и так повысить готовность Европы.
Взамен ЕС может предоставить Украине технологии кибербезопасности, финансирование, разведывательное сотрудничество и институциональную поддержку.
Во-первых, Украина может быть фронтовым защитником и партнером по раннему предупреждению для европейской кибербезопасности – речь идет именно о раннем предупреждении и разведданных о российских операциях.
Исходя из опыта Эстонии, предполагаю, что эстонский CERT и Управление информационных систем тесно сотрудничают с Госспецсвязи, CERT-UA и СБУ, чтобы больше узнавать о методах российских атак, поведении угрожающих акторов, индикаторах компрометации и последовательности атак – то есть о технических знаниях о том, как Россия проводит атаки.
Во-вторых, Европа может поучиться у Украины защите критической инфраструктуры. У вас есть практический опыт поддержания работы жизненно важных сервисов вопреки кибератакам, физическим разрушениям и постоянному военному давлению.
В Эстонии мы очень серьезно относимся к подготовке к возможной войне – от совсем практических вещей, например что лучше работает: мешки с песком или бетонные блоки, до более стратегических уроков. Что касается критической инфраструктуры, здесь речь идет скорее о защите OT (операционных технологий), реагировании на инциденты и планировании физических мер на случай чрезвычайных ситуаций.
– Возьмем, например, логистику. "Укрзализныця", Эстонская железная дорога и, скажем, Deutsche Bahn устроены совершенно по-разному. Как опыт Украины по поддержанию работы системы во время атаки может помочь, если архитектура системы и модель ее работы настолько отличаются?
– Это возвращает нас к первому пункту – разведданным о том, как работают российские нападающие. Операционные паттерны российских группировок – Sandworm, APT28 и других: как они фактически начинают работу, как получают доступ к системам. Системы могут отличаться, но то, как россияне проникают внутрь, может быть одинаковым.
Технические следы их присутствия в системе могут помочь европейским организациям выявить схожие атаки. Возможно, вы даже не знаете, что они уже внутри, – они очень ловкие и хорошо это умеют.
Далее – последовательность атак, или стиль: как российские акторы сочетают шпионаж, предварительное закрепление в сетях, деструктивные операции и информационные манипуляции. Пример: примерно год назад была волна сообщений о минировании школ. Не знаю, стояла ли за этим Россия, но привожу это как явление, заметное по всей Европе.
Такой тренд был и в Молдове – молдавские партнеры рассказывали, что еще, возможно, годом ранее их жизнь была нарушена, потому что школам звонили о бомбах и дети не могли ходить на учебу.
Год назад то же самое было здесь – попытка создать кризис и панику. Или то, что мы переживаем на этой неделе: мы не знаем, что это, но 21 европейская авиакомпания получила сообщение о минировании. Очевидно, здесь что-то скоординированное.
Или еще одна история, с которой Эстония столкнулась в начале этой недели в рамках более широких атак по ЕС: взламывают продуктовые магазины, их холодильники. И это не только Эстония – то же самое слышно из Франции.
Можно подумать, что это смешно: колбаса вдруг не при минус двух, а при плюс 50 градусах. Это не угрожает жизни. Но если такую же атаку проведут на холодильное хранилище с вакцинами от гриппа или COVID во время масштабной эпидемии – тут уже можно поиграться.
Поэтому важно делиться этими знаниями и паттернами атак. Возможно, эти люди уже закрепились, возможно, они уже в наших медицинских системах. Если Украина об этом узнает, мы тоже могли бы знать и проверить.
– Какими возможностями обладает Россия в кибератаках и кто их подпитывает? Собственно, есть ли пространство для роста?
– Здесь стоит упомянуть ИИ. Будущее развитие – это не столько изобретение совершенно новых форм кибервойны, сколько увеличение масштаба, скорости, настойчивости и стратегического влияния уже имеющихся российских возможностей.
Во-первых, операции с применением ИИ. Его уже используют в шпионаже, фишинге, разработке вредоносного ПО – он помогает составлять фишинговые сообщения и профилировать цели. Вижу, как это перерастет в большую автоматизацию разведки, более эффективную социальную инженерию и анализ уязвимостей.
Во-вторых, саботаж критической инфраструктуры. ИИ уже помогает компрометировать промышленные системы и проводить деструктивные операции. С более мощным ИИ атаки на энергетику, транспорт и связь могут стать более скоординированными и длительными.
Сейчас они разовые, а к разовым атакам легче быть устойчивым – даже в Украине, как с вашим телекомом. Но если бы атаки были постоянными и длительными, было бы сложнее. Так что ИИ может существенно повысить масштабируемость российских киберопераций.
В то же время важно подчеркнуть: пока что ИИ следует рассматривать скорее как ускоритель имеющихся техник, а не замену квалифицированным операторам. Мы еще не там. Но потенциал есть.
– И защита очень зависит от людей. Мне часто говорили, что самое слабое звено любой киберзащиты – человек, который сидит на стуле за компьютером. Можно иметь лучшее ПО и лучшие решения, но если за компьютером небрежный или ленивый человек – пользы ноль.
– Правда, это так. Но все же люди с их чувствами, эмоциями и системой ценностей – это то, чего ИИ не заменит. Я верю в человечество, нас не стоит заменять полностью. Но пространство для автоматизации и повышения эффективности защиты с помощью ИИ, безусловно, есть.
– Достаточна ли реакция ЕС на российские кибератаки? Как можно усовершенствовать систему с точки зрения санкций против российских акторов и реального привлечения их к ответственности? Подозреваю, что с государственными хакерами это почти невозможно, потому что они редко выезжают из страны, но с некоторыми хактивистами или финансово мотивированными хакерами, наверное, возможно.
– Всегда есть пространство сделать больше. Или, возможно, не больше, а просто быть настойчивыми и продолжать делать то, что ЕС может. Хочу подчеркнуть: инструменты есть – это Инструментарий кибердипломатии ЕС (EU Cyber Diplomacy Toolbox). Но нужны смелость и политическая воля, чтобы действительно ими пользоваться.
Как хороший пример снова упомяну заявление Верховного представителя от 13 июля, в котором она осудила вредоносную российскую киберэкосистему, атакующую ЕС. Они не только осудили, но и идентифицировали связанную с Россией деятельность и ввели санкции против конкретных людей.
Тем же июльским решением ЕС ввел санкции против девяти лиц и четырех организаций, которые, по данным ЕС, связывают российскую разведку, киберпреступность и частную инфраструктуру, – например, против провайдера Media Land LLC и его дочерней компании ML Cloud за содействие вредоносной киберделятельности.
Так что да, есть положительные примеры, когда ЕС осуждает и вводит санкции. Эти люди преимущественно в России? Да. Никто не сажает их в тюрьму, они там в безопасной гавани. Но если этого не делать, они выйдут из тени и решат, что могут делать что угодно. Важно, что они не могут вести бизнес в Европе, участвовать в закупках, ездить в Европу, и, надеюсь, их деньги в европейских банках заморожены.
Все вместе – это и есть сдерживание. Ты говоришь: мы знаем, что это сделали вы, и даже если мы не можем посадить вас за решетку, потому что вы по ту сторону границы, мы знаем, что это сделали вы. Важно показать, что мы не отступаем от защиты своих прав и прямо говорим: так нельзя. В этом и заключается дипломатия.
– Вы частично уже коснулись этого, но готов ли ЕС к скоординированным российским кибератакам – как в примере с телекомом, – когда под удар попадает не одна компания, а целая отрасль или цепочка поставок? Если оценить уровень готовности – мне очень нравится метафора футбольного матча, – на какой минуте игры находится готовность ЕС к таким атакам?
– Как говорится, проверка будет тогда, когда это действительно случится. В Эстонии мы очень серьезно относимся к учениям. По моему глубокому убеждению, пока такие атаки не произошли в реальной жизни, важно тренировать мышечную память, так сказать: придумывать антиутопические сценарии и отрабатывать их. Эстонский оператор системы передачи электроэнергии Elering, например, ежегодно проводит учения по такому сценарию.
Есть ли такое на уровне ЕС? Да, но, на мой взгляд, это более теоретично, менее практично. Новое законодательство ЕС, NIS2, требует проведения национальных учений. Это хорошо: теперь это не только тогда, когда отдельные страны считают нужным, – обязательно иметь кризисные планы и планы кризисного управления, регулярно их отрабатывать и обмениваться информацией.
Есть хорошие примеры совместных учений. Объединенный центр передового опыта НАТО по киберобороне в Таллине уже около десяти лет ежегодно проводит совместные союзнические учения для стран-участниц со смешанными командами – например, американцы вместе с латвийцами или другие комбинации. Так что уже в рамках одной команды отрабатывается совместная работа, вместе с разными европейскими компаниями. Хорошо, что это происходит.
Действительно ли мы готовы? Утверждать это так смело не буду. Но это как пожарные учения: их нужно проводить на всякий случай, и чем чаще их проводишь, тем лучше мышечная память – знаешь, как собрать вещи и выйти. Могу лишь надеяться, что мы становимся лучше.
– Какой самый худший сценарий отрабатывали во время этих учений?
– Учения CCDCOE НАТО проводят комплексно. И эстонцы довольно хорошо придумывают антиутопические сценарии, могу вас заверить, – да и жизнь дает немало примеров. В один год тестируют электроснабжение. Атака на электроэнергетику имеет множество перекрестных зависимостей. То же с телекомом: если нет связи, это затрагивает много сфер жизни – личную жизнь, банки, медицину, все.
В Эстонии нам повезло рано получить тревожный звоночек – DDoS-атаки 2007 года. В то время они были довольно примитивными, но очень хорошо показали, как это работает: на улицах беспорядки и мародерство, внимание правительства прикованo туда, а параллельно – кибератаки, просто DDoS, просто блокировка интернет-трафика.
Даже это было достаточно вредно: был риск, что люди не смогут снять деньги в банкоматах, не смогут открыть сайты медиа, не будут знать, что происходит. Посеять панику в обществе – главная цель противника. Поэтому важно всегда сохранять спокойствие, планировать и тренироваться, чтобы не поддаваться панике.
– Так какие конкретные шаги должны вместе сделать Украина и ЕС, чтобы защищаться от российских кибератак и киберугроз в 2027 году?
– Продолжать делиться информацией об атаках, которые выявляет Украина, как сигналами раннего предупреждения от Украины для Европы. И в целом – обмениваться информацией об угрозах между странами, потому что атака в одном месте с высокой вероятностью будет иметь тот же паттерн в другом. Если знаешь, на что обращать внимание, ты лучше подготовлен.
Благодарим команду eGA и проект Европейского Союза DT4UA за помощь в организации интервью.