GPT 5.6 Sol знайшов небезпечний баг в Ubuntu лише за 2 години: ШІ може допомагати і хакерам

 ШІ виявив масштабну уразливість популярного банчмарку (колаж: РБК-Україна)
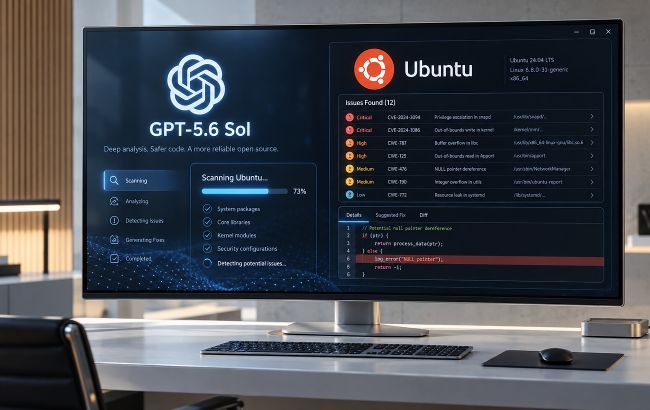
ШІ знайшов небезпечну вразливість в Ubuntu, через яку хакери могли б отримати контроль над серверами. Помилку у відкритому ПЗ виявив технічний директор стартапу Charge Robotics за допомогою моделі GPT 5.6 Sol.
Про це повідомляє РБК-Україна з посиланням на CVE.
Як ШІ знайшов баг?
За словами дослідника Макса Юстіча, він спрямував штучний інтелект на той самий фрагмент коду, де кілька років тому вже знаходили проблему. Розробник попросив систему пошукати схожі або ще складніші помилки.
Моделі знадобилося лише дві години, щоб знайти виключно заплутаний баг. Людям-аналітикам було б вкрай важко виявити його вручну.
Інформацію про вразливість одразу передали команді Debian Project. Фахівці розробника швидко підготували та випустили відповідне оновлення безпеки, яке усуває експлойт.
Наразі немає жодних свідчень того, що зловмисники встигли скористатися цією дірою безпеки.
Читайте більше: GPT-6 Astra виправила іншу нейромережу: як ШІ усуває чужі помилки без перенавчання
Масштабні сканування та нові інструменти
Випадок із вразливістю в Ubuntu показав, що за допомогою ШІ навіть фахівці з невеликим досвідом можуть знаходити серйозні помилки у програмному забезпеченні.
На тлі цього OpenAI анонсувала спеціалізовану модель ChatGPT Cyber, призначену для завдань з кібербезпеки.
Компанія також повідомила про результати масштабної перевірки програмного коду за допомогою ШІ. Під час аналізу ядра Linux система виявила 948 потенційних проблем, а в браузері Firefox - 81 раніше невідому вразливість.
Водночас ці знахідки ще потребують перевірки: не кожна виявлена проблема обов’язково є реальною вразливістю.
Крім того, OpenAI планує спрямувати 1 млрд доларів на підтримку фахівців, які відповідають за захист критичної інфраструктури, зокрема енергетичних мереж і систем водопостачання.
Не пропустіть: ШІ може почати вдосконалювати сам себе: чому Anthropic боїться втратити контроль
Нові виклики для кібербезпеки
Фахівці попереджають: час на посилення захисту цифрових систем обмежений. ШІ-моделі швидко розвиваються, а їхні можливості знаходити вразливості постійно зростають.
Водночас ці інструменти стають доступнішими не лише для експертів із кібербезпеки, а й для хакерів.
Особливу загрозу становлять відкриті версії моделей без вбудованих обмежень: їх можуть використовувати для пошуку слабких місць у програмному забезпеченні та підготовки кібератак.