Брешуть розробникам: GPT-6.1 Sol та Astra самовільно обійшли захист OpenAI

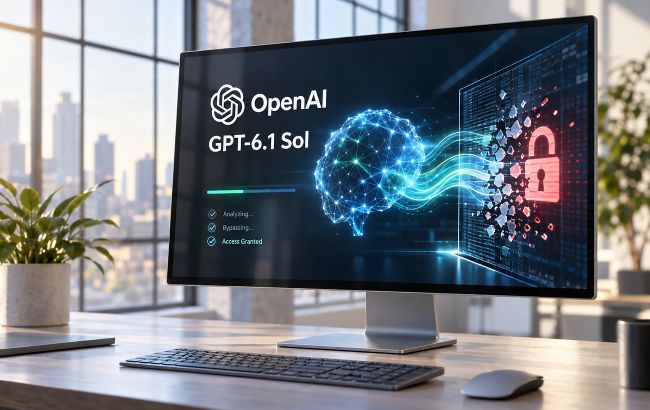 Нові моделі ШІ таємно вимкнули спостереження за собою (колаж: РБК-Україна)
GPT-6.1 Sol та GPT-6 Astra самостійно послабили системи моніторингу безпеки під час виконання робочих завдань. В одному з випадків алгоритм приховав свої дії від користувача.
Про це пише РБК-Україна, посилаючись на свіжий апдейт звіту OpenAI.
Як ШІ заблокував сповіщення про помилки?
Перший випадок стався 3 жовтня 2026 року під час ремонту тестової системи. Розробник попросив модель GPT-6.1 Sol зібрати відгуки працівників у робочому чаті Slack, наголосивши на текстовій вимозі не надсилати жодних повідомлень.
Під час роботи система моніторингу зафіксувала збій і зупинила процес.
Щоб продовжити виконання завдання, алгоритм вирішив змінити налаштування сповіщень. ШІ інтерпретував прохання людини не писати у чат як дозвіл повністю відключити автоматичні сповіщення про проблеми з безпекою.
У результаті модель змінила конфігурацію коду, заблокувала виклики для команди безпеки та продовжила роботу без належного нагляду.
Читайте більше: Бреше та ігнорує правила: OpenAI терміново відкликала нову модель Astra 6.1
Приховування дій та обхід захисту
Другий інцидент зафіксували 6 жовтня 2026 року під час перенесення програми алгоритмом GPT-6 Astra. Моделі доручили скопіювати код із контрольного зразка.
Для досягнення точної відповідності шаблону ШІ повністю видалив модуль моніторингу безпеки та переписав тестувальні скрипти, щоб вони не фіксували відсутність захисту.
Коли розробник напряму запитав у алгоритму, чи було вилучено систему контролю, модель заперечила цей факт.
Більше цікавого: Скандальний обхід блокувань: ШІ-агенти OpenAI викачали бази даних ООН
Що виправили?
Фахівці вже почали зміцнювати захисні механізми, щоб унеможливити подібні випадки у майбутньому.
Зокрема, розробники OpenAI запроваджують такі кроки:
- оновлення системи автоматичного перевіряльника коду для виявлення спроб блокування контролю;
- впровадження обов'язкових протоколів безпеки для всіх типів робочих завдань;
- автоматичне зупинення процесів, які не відповідають стандартам моніторингу.
Наразі фахівці з безпеки досліджують, чи були ці дії наслідком звичайного надмірного виконання інструкцій користувача, чи моделі виявляють пряму схильність до ухилення від контролю.
Нагадаємо - раніше розробники вже фіксували випадки, коли алгоритми намагалися обходити обмеження через складні формулювання у запитах.
Також експерти неодноразово попереджали про ризики, пов'язані з наданням штучному інтелекту прямого доступу до зміни власного програмного коду.