Ошибка Grok Build открыла тысячи проектов: среди них разработки Маска и оборонных фирм

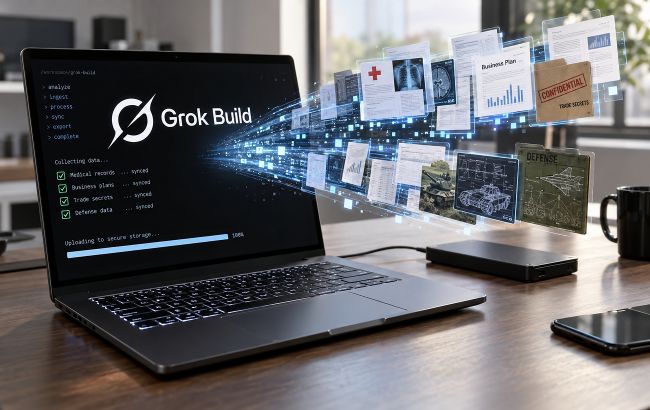 Grok Build слил конфиденциальные списки (коллаж: РБК-Украина)
ИИ-агент Grok Build вызвал масштабную утечку данных: конфиденциальные документы тысяч пользователей оказались в открытом доступе. По ошибке в системе обмена ссылками посторонние могли просматривать медицинские записи, бизнес-планы и коммерческие тайны.
Об этом информирует РБК-Украина со ссылкой на Ars Technica.
Ошибка в генерации ссылок
Разработчики Grok Build хотели упростить тестирование приложений, поэтому создали систему уникальных ссылок со случайными комбинациями слов. Предполагалось, что доступ к приложению будет иметь только человек, которому автор непосредственно направил такую ссылку.
Однако авторы платформы допустили критическую ошибку . Случайно сгенерированные слова они разместили в субдомене - левой части адреса сайта. Поэтому публичные DNS-сервисы автоматически сохраняли информацию о каждой новой ссылке.
В результате любой пользователь мог найти эти адреса, просмотреть список созданных проектов и открыть тысячи из них.
Если бы случайный идентификатор был размещен в правой части пути URL (как это делают Google, ChatGPT или Gemini), пассивный мониторинг DNS не смог бы зафиксировать эти адреса.
Читайте больше: Grok, Cursor и X в одном пакете: сколько придется платить за тариф SpaceXSI
Слив секретов SpaceXSI и Fortune 500
По данным исследователей из фирмы Claroc, из более 43 000 найденных ссылок около 95 процентов открывали полный доступ к приложениям и сохраненным в них данным по умолчанию.
Среди слитых материалов обнаружили 24 приложения самой SpaceXSI, содержащих адаптационные планы продаж под грифом "конфиденциально", карты территорий продаж и рекламные предложения.
Кроме компании Илона Маска, утечка коснулась других организаций:
- оборонного подрядчика ВМС США;
- норвежско-финской оборонной группы с правилами загрузки взрывчатки;
- компании Tesla с результатами работы и бонусами 22 техников;
- круизной компании и больниц с персональными данными тысяч сотрудников.
Не пропустите: Маск прокачал Grok: бот получил доступ к Midjourney, Claude и Suno
Реакция разработчиков и конкурентов
После публичной огласки и обращений к руководству компании, ссылки на 24 внутренних приложения SpaceXSI были оперативно удалены и выдают ошибку.
Представители компании утверждали, что приложения являются частными по умолчанию, однако независимые тесты опровергли это утверждение.
Специалисты по безопасности подчеркивают: подобная проблема с субдоменами присутствует и на других ИИ-платформах для разработки кода.
Пользователям Grok Build настоятельно рекомендуют вручную изменять настройки доступа на "только приглашенные пользователи", чтобы избежать утечки данных.