Ваші дані могли перехопити: у системі захисту інтернету знайшли критичну вразливість

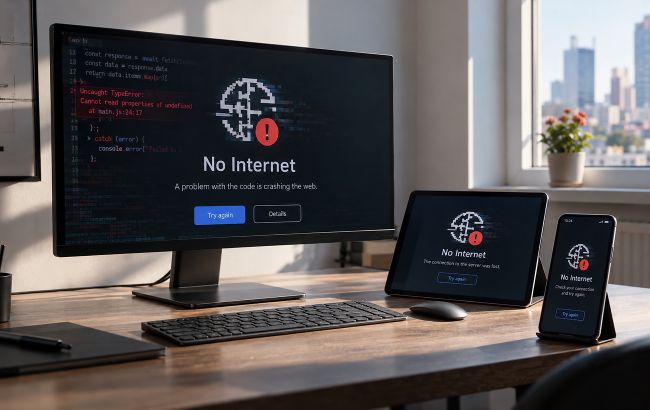 8 скомпрометованих сертифікатів поставили під загрозу безпеку мільйонів користувачів (зображення: РБК-Україна)
Кібербезпека по всьому світу опинилася під загрозою через 8 TLS-сертифікатів із критично слабкими приватними ключами.
Про це повідомляє РБК-Україна з посиланням на фахівців WordPress.
Помилка, яка шокувала експертів
Всі 8 скомпрометованих проміжних сертифікатів належали індійському центру сертифікації eMudhra Limited.
Фахівці дізналися про проблему після публікації неофіційного попередження, яке було підписане приватним ключем одного з цих сертифікатів.
Це стало беззаперечним доказом того, що сторонні особи отримали повний контроль над ключем.
Криптоінженер та мейнтейнер мови програмування Go Філіппо Вальсорда заявив, що "ліквідація наслідків вимагатиме колосальних зусиль і займе дуже багато часу".
Вальсорда порівняв цей випадок із критичною вразливістю Heartbleed, яка у 2014 році дозволила хакерам перехоплювати зашифрований трафік, викрадати сесійні ключі та паролі тисяч серверів по всьому світу.
Тоді на повне відновлення захисту знадобилися роки.
Слабкість виявлених ключів вразила навіть досвідчених інженерів. Для порівняння: стандартний приватний ключ NIST P-384 має 384 біти, тобто існує близько 10¹¹⁶ можливих комбінацій, тоді як ключі eMudhra мали лише від 3 до 8 бітів. Фактично вони зводилися до простих чисел: 4, 56, 66, 115, 155, 156, 230 та 237.
Експерти припускають, що розробники могли випадково випустити у робоче середовище тестовий код або помилково задати мінімальне значення параметра розміру ключа.
The PHP project has released fixes for 2 critical vulnerabilities affecting servers that host PHP applications. Site owners and technical teams should confirm their hosting provider’s update plan and update PHP immediately. Versions before PHP 8.2 no longer receive security updates. These issues are not specific to WordPress, and no WordPress update is required. https://t.co/2Bgok9Vdcq
— WordPress (@WordPress) October 21, 2026
Хто перебуває у зоні ризику?
Зараз найбільша небезпека загрожує користувачам VPN-сервісів, особливо в країнах, де уряди практикують масове перехоплення мережевого трафіку.
Для звичайних користувачів єдиним варіантом захисту залишається тимчасова відмова від використання додатків без перевірки наявності останніх оновлень.
Більшість браузерів уже усунули вразливість, проте браузер Edge на Windows 10 деякий час продовжував підключатися до вразливих вузлів.
Водночас месенджери Signal, WhatsApp та протокол Wireguard не постраждали, оскільки вони не покладаються на стандартні сертифікати TLS для забезпечення конфіденційності.
Експерти наголошують, що для проведення атаки з використанням таких ключів зловмисники повинні мати можливість перехоплювати трафік між користувачем і сервером. Зробити це найпростіше в публічних мережах Wi-Fi - у кав'ярнях, університетах або офісах.
Читайте більше: Скандальний злив коду: WhatsApp навмисно блокував поради ШІ про захист користувачів
Масштабне блокування та небезпека для пристроїв
Станом на вівторок, 21 жовтня, розробники ключових браузерів, популярних додатків та мов програмування оперативно заблокували всі 8 проблемних проміжних сертифікатів.
Зараз у журналах прозорості сертифікатів немає жодних даних про те, що ці скомпрометовані ключі вже використали хакери для проведення атак.
Попри оперативну реакцію розробників, загрозу не можна вважати ліквідованою, адже оновлення багатьох компонентів інтернет-інфраструктури вимагатиме чимало часу.
Найбільші складнощі з оновленням виникнуть у таких сегментах:
- Дистрибутиви операційної системи Linux;
- Вбудовані системи та пристрої інтернету речей;
- Контейнери Docker та застарілі консольні інструменти CLI.