Пароль больше не нужен: как хакеры похищают готовые сессии ChatGPT, Claude и Copilot

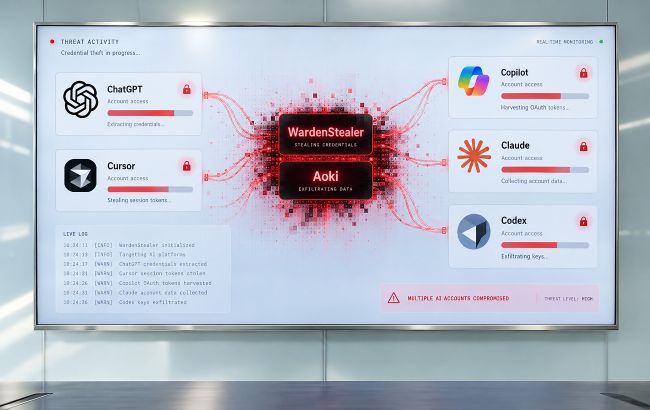 Хакеры нашли способ обходить авторизацию в ИИ (коллаж: РБК-Украина)
Хакеры научились воровать не только пароли от браузера, но и доступ к аккаунтам ChatGPT и другим сервисам. Вирусы WardenStealer и Aoki похищают данные входа, ключи доступа и файлы с настройками программ.
Об этом информирует РБК-Украина со ссылкой на Cyber Press.
Кто попал в поле зрения хакеров?
Новая волна атак ориентирована на разработчиков и активных пользователей ИИ. Среди основных целей вредоносного ПО оказались сервисы Claude Code, OpenAI Codex, Cursor, GitHub Copilot, а также десктопные приложения Claude и ChatGPT.
Специалисты по безопасности SpyCloud зафиксировали более 130 тысяч уникальных случаев заражения вирусом WardenStealer с августа 2026 года.
При этом атаки не нуждаются в поиске новых уязвимостей в самих моделях ИИ - вредоносные программы просто копируют ценные файлы авторизации из предполагаемых папок на зараженном компьютере.
Как работают вирусы WardenStealer и Aoki?
Примечательно, что обе вредоносные программы имеют собственные инженерные особенности для сбора данных о ИИ-аккаунтах.
WardenStealer написан на языке Rust для ОС Windows и распространяется по подписке. Он собирает данные браузеров, криптокошельков, мессенджеров, а также токены Claude Code, материалы аутентификации Codex и конфигурации Claude Desktop.
Aoki разработан на языке Go и обнаружен в октябре 2026 года. Он сортирует украденные материалы в специальную папку AISessions, собирая куки и настройки для ChatGPT, Claude, Codex, Copilot и Cursor.
Главный риск заключается в захвате сессии. Валидный украденный токен позволяет злоумышленнику восстановить авторизованный доступ без ввода пароля или прохождения повторной двухфакторной аутентификации (MFA).
Читайте больше: Хакеры РФ воруют данные украинских военных и чиновников: что известно об группировке Gorbag
Продажа доступа и финансовые риски
Угнанные данные хакеры продают на теневых онлайн-площадках. В частности, в даркнете уже появились предложения приобрести подписки на ИИ-сервисы и кредиты для работы со скидками.
Такие кражи позволяют преступникам пользоваться платными ИИ-инструментами за счет других людей и компаний .
Схему называют LLMjacking. По оценкам аналитиков Sysdig, в худшем сценарии злоумышленники могут наносить компании ущерб более чем на 46 тысяч долларов ежедневно , используя похищенные ресурсы Claude.
Однако финансовые потери - не единственная опасность. Вместе с настройками программ и историей запросов злоумышленники могут получить доступ к исходному коду проектов, внутренних систем и конфиденциальной информации компаний.
Специалисты по кибербезопасности рекомендуют проверять устройства разработчиков на наличие угроз, завершать активные сеансы в ИИ-сервисах и регулярно обновлять ключи доступа.